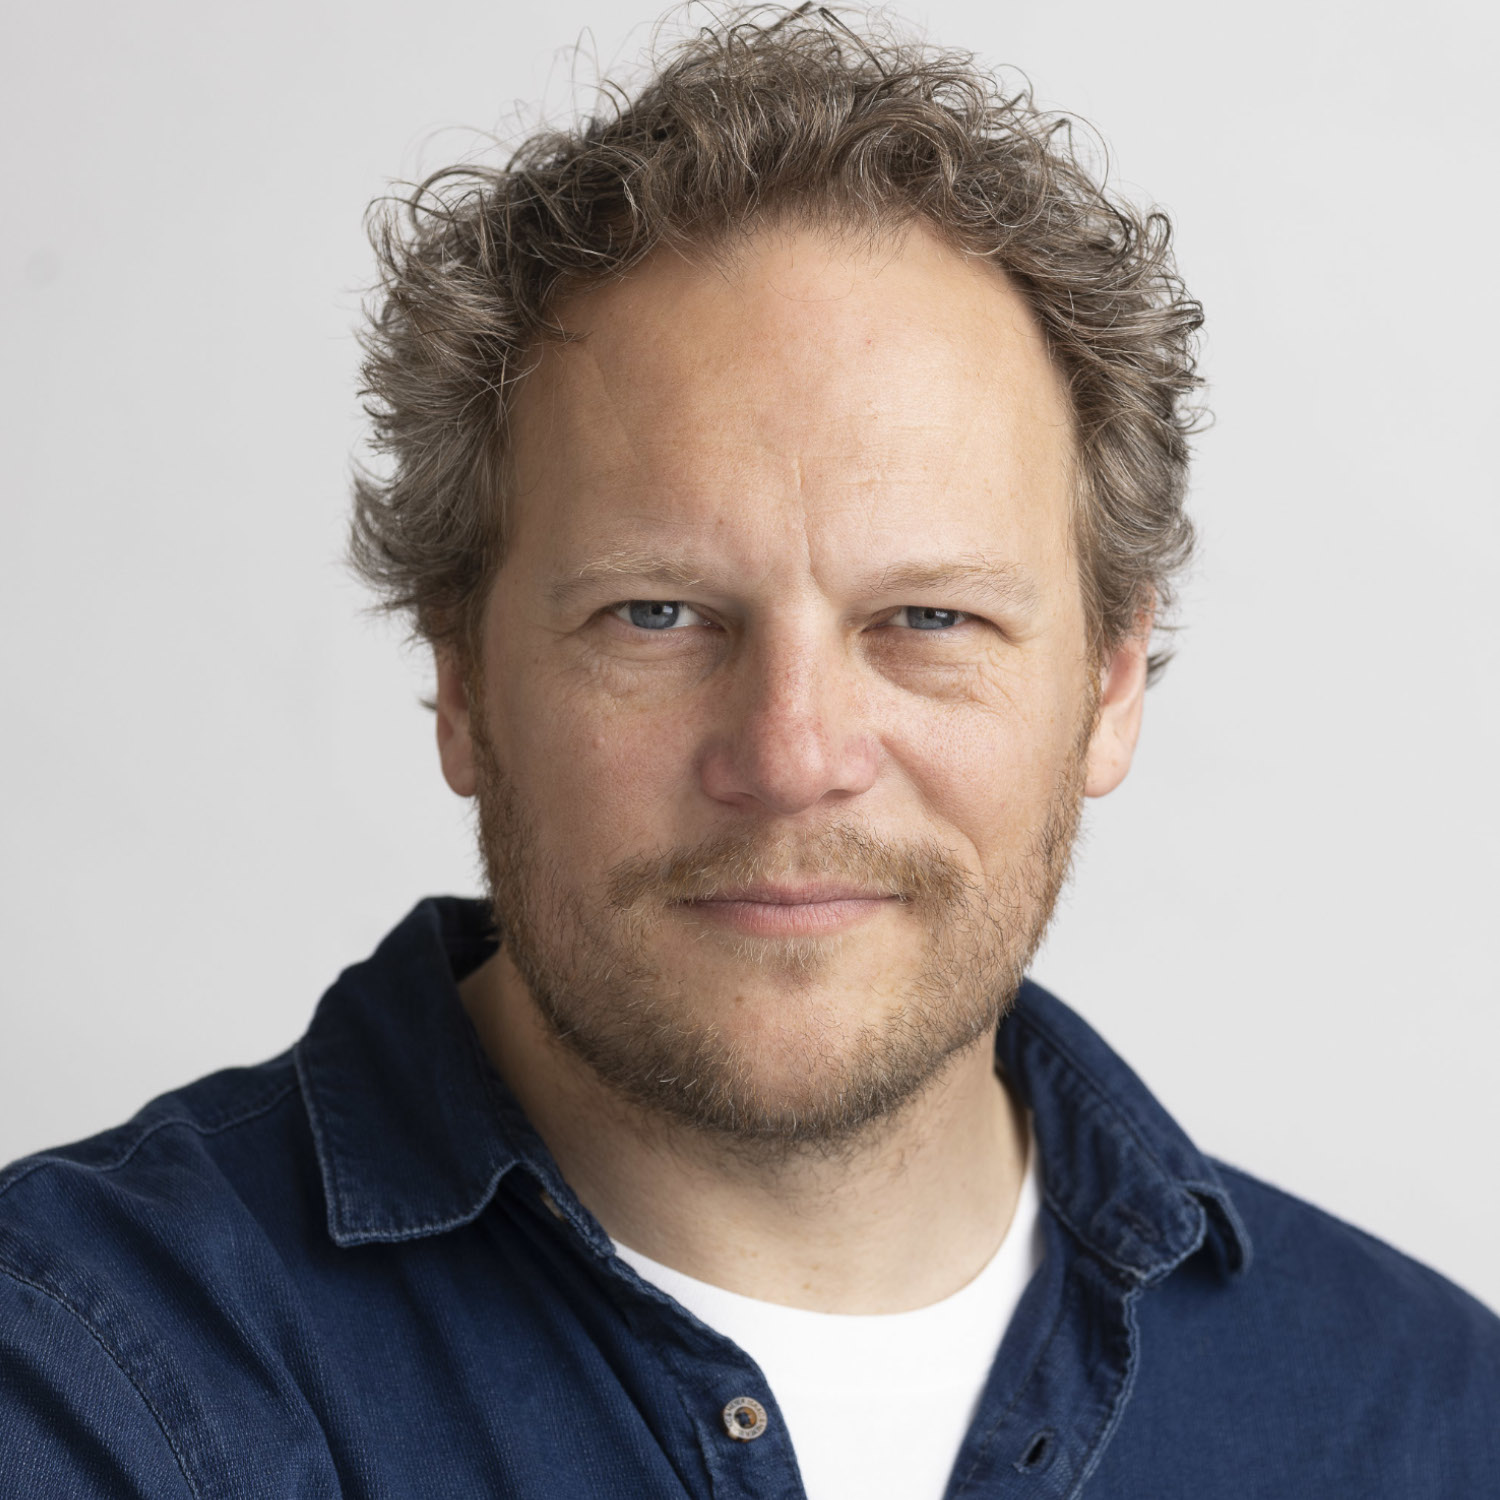
Kommunikation ist im Gesundheitswesen das A und O. Es müssen Patientendaten, Bilder und Dienstpläne ausgetauscht werden. Doch was, wenn der eigentliche Kommunikationskanal aufgrund eines Hackerangriffs oder Stromausfalls nicht funktioniert? Siilo-CEO Joost Bruggeman erklärt im Interview, worauf es bei Messenger-Diensten zu achten gilt.
WhatsApp ist zwar nutzerfreundlich, aus Datenschutzgründen jedoch nicht für den Arbeitsalltag im Krankenhaus geeignet
Herr Bruggeman, die Angriffe auf das Gesundheitswesen nehmen zu. Welchen Bedrohungen sieht sich die Branche aktuell gegenüber?
Bruggeman: Die schädlichsten Ransomware-Angriffe sind meist diejenigen, die die elektronischen Patientendaten und die Planungssoftware betreffen. Denn diese Daten sind sehr wertvoll – ohne sie kann das medizinische Fachpersonal die Patienten und Patientinnen nicht richtig versorgen. Diese Angriffe gelingen oft durch Social Engineering, also die Manipulation von Mitarbeitern und Mitarbeiterinnen, zum Beispiel durch Phishing-Mails. Außerdem ist die eingesetzte Software häufig veraltet und nicht für kontinuierliche Sicherheitsupdates ausgelegt. Das heißt, sie ist anfällig für Cyberattacken.
Im vergangenen Jahr nutzten laut einer Umfrage der European Society of Cardiology über 80 Prozent der Mitarbeiter in kardiologischen Einrichtungen klinische Daten via Messenger Apps – am häufigsten über WhatsApp. Wie wirkt sich die Nutzung von entsprechenden, nicht datenschutzkonformen Messengern auf die Sicherheit der Kliniken aus?
Bruggeman: Wir beobachten immer mehr Fälle, in denen Menschen auf Phishing-Nachrichten bei WhatsApp hereinfallen und sensible Informationen weitergeben. So landen beispielsweise Zugangsdaten oder Patientendaten unbeabsichtigt auf Servern in den USA oder in den Händen von Hackern und Hackerinnen. Dieses Phänomen kann auch für das Gesundheitswesen gefährlich werden und Angriffe auf die Kernsysteme eines Krankenhauses ermöglichen. Die Verwendung eines Messengers speziell für medizinische Fachkräfte, bei dem alle Nutzer und Nutzerinnen verifiziert sind, kann solche Phishing-Angriffe verhindern.
Vor welchen Schwierigkeiten stehen Krankenhäuser, wenn sie Ziel eines Cyberangriffs werden?
Bruggeman: Um den Betrieb bei einem Cyberangriff so weit wie möglich aufrechtzuerhalten, ist es wichtig, ein System zu haben, das unabhängig von der krankenhauseigenen IT funktioniert. Das ist nicht nur im Fall einer Cyberattacke essenziell, sondern auch bei Serverausfällen oder Softwareproblemen.
Grundsätzlich ist Sicherheit kein Zustand, sondern eine Denkweise. Es erfordert die richtigen Prozesse und Werkzeuge, um die Bedrohungen durch Cyberangriffe kontinuierlich zu bekämpfen. Häufig sind Krankenhäuser nicht gut dafür gerüstet. Eine Analyse der IT-Security-Daten im ersten Quartal 2022 durch Tetra Defense zeigt, dass ein Großteil der erfolgreichen Cyberangriffe auf bekannte Schwachstellen zurückzuführen ist. Deshalb sollten Krankenhäuser genau an diesen Punkten ansetzen, zum Beispiel an der veralteten Software und der Schulung von Mitarbeitern und Mitarbeiterinnen.
Welche Rolle spielt die Kommunikation der Klinikmitarbeiter in einem solchen Fall? Welche Möglichkeiten haben die IT-Verantwortlichen in Kliniken, um die Kommunikation auch im Ernstfall sicherzustellen?
Bruggeman: In Krisensituationen ist die Kommunikation mit den Klinikmitarbeitern und innerhalb der Teams und Abteilungen enorm wichtig, um Informationen weiterzugeben und Patienten weiter zu versorgen. Bei Cyberangriffen kann dies über einen Messenger gewährleistet werden, der nicht an die klinikeigene IT angebunden ist. Das Uniklinikum Düsseldorf beispielsweise ist im September 2020 Opfer eines Hackerangriffs geworden. Die Mitarbeiter und Mitarbeiterinnen konnten keine eMails mehr versenden oder abrufen und keine Befunde über das Netz austauschen. Um Patientedaten, die Dienstplanung und Dienstanweisungen zu übermitteln, stellte das Klinikum auf den Siilo Messenger um. Denn Siilo bietet eine schnelle und sichere Kommunikation und Vernetzung, die von anderen Systemen völlig unabhängig funktioniert und so maßgeblich zur Schadensbegrenzung im Krisenfall beitragen kann. Der Messenger ist als App und Web-Anwendung verfügbar und kann von jeder Mitarbeiterin und jedem Mitarbeiter heruntergeladen werden – ohne einen komplizierten Rollout-Prozess, für den besonders in Krisenzeiten keine Zeit bleibt.
Worauf gilt es allgemein zu achten, wenn ein Messenger für die Kommunikation im Krankenhaus genutzt werden soll?
Bruggeman: Ein Messenger für die Kommunikation im Krankenhaus muss zuverlässig und sicher sein, um Patientendaten zu schützen und den reibungslosen Austausch zwischen medizinischen Fachkräften auch in schwierigen Situationen zu ermöglichen. Allerdings nützen die zuverlässigsten und sichersten Messenger nichts, wenn sie nicht gleichzeitig auch praktikabel sind. Ein medizinischer Messenger sollte WhatsApp in der Nutzerfreundlichkeit in nichts nachstehen. Zudem sollte er speziell auf die Bedürfnisse der Nutzer und Nutzerinnen abgestimmt sein. Im Klinikalltag ist es beispielsweise besonders wichtig, Fotos und Videos zu versenden und Befunde zu anonymisieren. Da es zum Arbeitsalltag von medizinischen Fachkräften gehört, Kollegen und Kolleginnen zu konsultieren, sollte es ein medizinischer Messenger außerdem allen Nutzern ermöglichen, über die Grenzen des eigenen Teams und der eigenen Einrichtung hinweg zu kommunizieren.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel Communications Group GmbH & Co. KG, Max-Planckstr. 7-9, 97082 Würzburg einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Joost Bruggemann ist CEO und Co-Founder des Messenger-Anbieters Siilo