Montagmorgen, 7:45 Uhr. Die ersten Patienten warten, doch die Praxissoftware funktioniert nicht. Auf dem Bildschirm erscheint eine Lösegeldforderung. Was jetzt zu tun ist – und warum ein guter Notfallplan entscheidend sein kann.
Hackerangriffe gibt es weiterhin, aber Praxen können sich resilienter aufstellen.
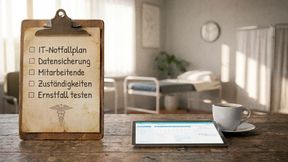
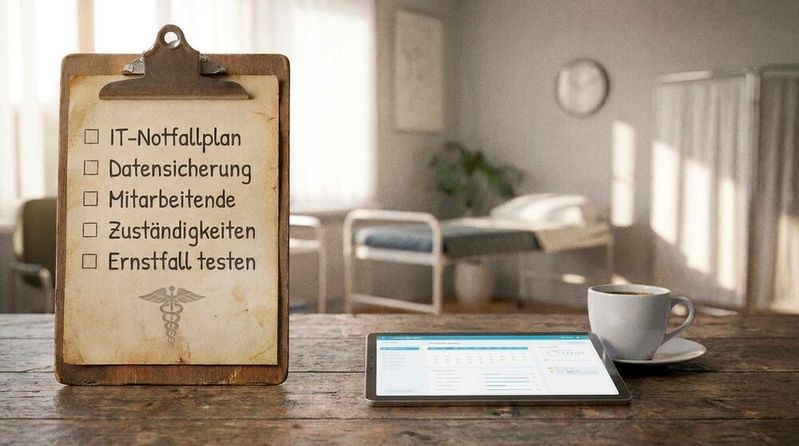
(Bild: Gemini / KI-generiert)
7:45 Uhr. Ein ganz normaler Montagmorgen. Die Kaffeemaschine läuft. An der Anmeldung werden die ersten Termine vorbereitet. Im Behandlungszimmer kontrolliert eine Mitarbeiterin die Instrumente. Eigentlich ein Montag wie jeder andere. Bis die Praxismanagerin versucht, das Praxisverwaltungssystem zu öffnen. Nichts passiert. Sie startet den Rechner neu. Wieder nichts. Dann erscheint eine Nachricht auf dem Bildschirm: „Ihre Daten wurden verschlüsselt. Zahlen Sie innerhalb von 48 Stunden, um den Zugriff wiederherzustellen.“ Die Praxismanagerin ruft nach dem Chef. Der schaut auf den Bildschirm. Dann auf seine Mitarbeiterin. „Ist das ein Scherz?“ Leider nicht.
Das folgende Szenario ist fiktiv. Die Situation könnte sich jedoch in ähnlicher Form in jeder Arzt- oder Zahnarztpraxis ereignen.
7:50 Uhr. Die ersten zehn Minuten entscheiden. Der erste Impuls ist verständlich: Rechner neu starten, den IT-Dienstleister anrufen, irgendetwas ausprobieren. Doch gerade jetzt ist besonnenes Handeln entscheidend. Besteht der Verdacht auf einen laufenden Angriff, sollten betroffene Geräte möglichst schnell vom Netzwerk getrennt werden, etwa durch Trennen der Netzwerkverbindung. Dabei sollten die weiteren Schritte mit IT-Fachleuten abgestimmt werden. Unkoordinierte Neustarts, Löschungen oder Wiederherstellungsversuche können wichtige Spuren vernichten. Die Praxismanagerin nimmt das betroffene Gerät vom Netzwerk. Weitere verdächtige Systeme werden nicht mehr benutzt. Ein Mitarbeiter informiert den IT-Dienstleister über einen sicheren Kommunikationsweg. Und die Lösegeldforderung? Nicht bezahlen und nicht auf eigene Faust mit den Angreifern verhandeln. Eine Zahlung garantiert weder die Wiederherstellung der Daten noch deren Vertraulichkeit. Das Team braucht jetzt vor allem eines: klare Zuständigkeiten.
8:00 Uhr. Die Patienten sind da. An der Anmeldung wird es unruhig. Der Terminkalender ist nicht erreichbar. Patientenakten lassen sich nicht öffnen. Auch auf digitale Röntgenbilder kann möglicherweise nicht zugegriffen werden. Eine Patientin fragt, ob ihr Termin trotzdem stattfindet. Eine Mitarbeiterin schaut fragend zur Praxismanagerin. Und die zum Chef. Spätestens jetzt zeigt sich, ob die Praxis auf einen solchen Vorfall vorbereitet ist. Denn ein Hackerangriff ist nicht nur ein IT-Problem. Er betrifft den gesamten Praxisbetrieb. Wer informiert die Patienten? Welche Behandlungen können medizinisch verantwortbar stattfinden? Welche müssen verschoben werden? Wie werden notwendige Informationen dokumentiert? Eine Praxis braucht dafür vorab festgelegte Notfallabläufe. Im Idealfall gibt es einen ausgedruckten Notfallplan mit Ansprechpartnern, Telefonnummern, Verantwortlichkeiten und klaren Handlungsanweisungen. Denn ein Notfallplan, der ausschließlich auf dem verschlüsselten Server liegt, hilft in diesem Moment herzlich wenig.
8:30 Uhr. Wer muss jetzt informiert werden? Während der IT-Dienstleister den Vorfall untersucht, stellt sich die nächste Frage: Handelt es sich auch um eine Datenschutzverletzung? In Arzt- und Zahnarztpraxen werden besonders sensible Gesundheitsdaten verarbeitet. Sind personenbezogene Daten unbefugt zugänglich geworden, verändert, verloren gegangen oder nicht mehr verfügbar, kann eine meldepflichtige Datenschutzverletzung vorliegen. Nach der Datenschutz-Grundverordnung muss eine meldepflichtige Verletzung grundsätzlich möglichst unverzüglich und, soweit möglich, innerhalb von 72 Stunden nach Bekanntwerden an die zuständige Datenschutzaufsichtsbehörde gemeldet werden. Entscheidend ist die Bewertung des Risikos für die betroffenen Personen. Auch wenn noch nicht alle Einzelheiten bekannt sind, darf eine erforderliche Meldung nicht unnötig hinausgezögert werden. Fehlende Informationen können nachgereicht werden. Bei einem hohen Risiko kann zusätzlich eine Benachrichtigung der betroffenen Patienten erforderlich sein. Wichtig: Nicht jeder IT-Ausfall ist automatisch meldepflichtig. Aber auch verschlüsselte und vorübergehend nicht verfügbare Patientendaten können datenschutzrechtlich relevant sein. Die Praxisleitung sollte deshalb unverzüglich die zuständigen Datenschutzverantwortlichen einbeziehen, den Sachverhalt dokumentieren und die Meldepflichten prüfen lassen. Auch die Polizei beziehungsweise die zuständige Cybercrime-Dienststelle sollte eingeschaltet werden. Besteht eine Cyberversicherung, muss zudem geprüft werden, welche Meldepflichten und Unterstützungsleistungen vertraglich vorgesehen sind. Manche Versicherer stellen spezialisierte IT-Forensiker, Krisenberater oder juristische Unterstützung zur Verfügung. Wer jetzt planlos handelt, riskiert nicht nur zusätzliche Schäden, sondern möglicherweise auch Probleme bei der Versicherungsabwicklung.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel Communications Group GmbH & Co. KG, Max-Planckstr. 7-9, 97082 Würzburg einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
10:00 Uhr. Die Praxis läuft – irgendwie. Einige Termine wurden abgesagt. Andere Behandlungen können nach sorgfältiger Prüfung unter eingeschränkten Bedingungen stattfinden. Das Team dokumentiert notwendige Informationen vorübergehend auf Papier, soweit dies medizinisch und organisatorisch verantwortbar ist. Entscheidend ist dabei immer die Patientensicherheit. Fehlen wichtige Informationen zu Allergien, Medikamenten oder Vorerkrankungen, dürfen diese nicht einfach durch Vermutungen ersetzt werden. Nicht dringliche Behandlungen müssen gegebenenfalls verschoben werden. Eine Mitarbeiterin übernimmt die Patientenkommunikation. Eine andere koordiniert die Termine. Der Praxisinhaber stimmt sich mit dem IT-Dienstleister ab. Und plötzlich wird deutlich, was im Alltag kaum jemand bemerkt: Wie abhängig ist die Praxis inzwischen von funktionierenden digitalen Systemen? Telefonie, Terminplanung, Patientenakten, Röntgen, Abrechnung, Kommunikation – vieles hängt unmittelbar oder mittelbar an der IT. Digitalisierung erleichtert den Praxisalltag erheblich. Aber sie macht funktionierende Notfallprozesse nicht überflüssig. Im Gegenteil.
Der Tag danach. Und die Frage nach dem Backup. Ob die Praxis ihre Systeme schnell wiederherstellen kann, hängt von mehreren Faktoren ab: vom Ausmaß des Angriffs, der verfügbaren IT-Unterstützung und vor allem von der Qualität ihrer Datensicherung. Ein Backup allein reicht nicht. Es muss aktuell, geschützt und tatsächlich wiederherstellbar sein. Auch Sicherungen können bei einem Angriff verschlüsselt oder beschädigt werden, wenn sie dauerhaft mit dem betroffenen Netzwerk verbunden sind. Deshalb gehören getrennt aufbewahrte beziehungsweise gegen nachträgliche Veränderung geschützte Sicherungen ebenso zur Vorsorge wie regelmäßige Wiederherstellungstests. Und selbst wenn die Daten erfolgreich zurückgespielt werden können, ist der Vorfall damit nicht automatisch beendet. Vor der Wiederinbetriebnahme müssen die Ursache untersucht, kompromittierte Zugänge abgesichert und die Systeme auf einen vertrauenswürdigen Zustand gebracht werden. Sonst ist der nächste Angriff möglicherweise nur eine Frage der Zeit.
Was Praxen jetzt konkret tun können
Niemand kann garantieren, dass eine Praxis niemals Opfer eines Hackerangriffs wird. Aber jede Praxis kann ihre Widerstandsfähigkeit verbessern.
Fünf Maßnahmen gehören auf die To-do-Liste:
Einen IT-Notfallplan erstellen. Wer übernimmt im Ernstfall die Leitung? Wer kontaktiert den IT-Dienstleister? Wer kümmert sich um Patienten und Mitarbeitende? Die Abläufe müssen schriftlich festgelegt und auch ohne Computer verfügbar sein.
Datensicherung überprüfen. Werden alle relevanten Daten regelmäßig gesichert? Sind die Sicherungen vor Angriffen geschützt? Und wurde die Wiederherstellung tatsächlich getestet?
Mitarbeitende sensibilisieren. Verdächtige E-Mails, ungewöhnliche Anhänge oder gefälschte Anmeldeseiten können Einfallstore sein. Schulungen und eine offene Fehlerkultur helfen, Risiken frühzeitig zu erkennen.
Zuständigkeiten und Meldewege klären. Kontaktdaten von IT-Dienstleister, Datenschutzverantwortlichen, Cyberversicherung und gegebenenfalls weiteren Stellen müssen aktuell und offline erreichbar sein.
Den Ernstfall einmal durchspielen. Was passiert, wenn morgen früh die Praxissoftware ausfällt? Können Patienten weiterhin sicher versorgt werden? Wer trifft welche Entscheidungen? Schon eine kurze gemeinsame Notfallübung kann erhebliche Schwachstellen sichtbar machen.
Der beste Notfallplan ist der, den man nicht braucht
Am Ende unseres fiktiven Montags ist die Praxis noch immer nicht im Normalbetrieb. Die IT-Experten arbeiten an der Wiederherstellung. Das Team organisiert die nächsten Tage. Der wirtschaftliche Schaden lässt sich noch nicht abschätzen.
Aber eine Erkenntnis steht bereits fest: Ein Hackerangriff ist keine Angelegenheit, die allein der IT-Dienstleister lösen kann. Er ist eine organisatorische, wirtschaftliche und unter Umständen auch medizinische Herausforderung für die gesamte Praxis.
Ob eine Praxis im Ernstfall handlungsfähig bleibt, entscheidet sich deshalb nicht erst beim Angriff. Sondern lange davor. Denn der beste Notfallplan ist der, den man nicht braucht. Und der schlechteste ist der, den man erst im Notfall schreiben muss.
Die Autorin
Andrea Teister ist Diplom-Kauffrau und verfügt über rund 30 Jahre Erfahrung in Marketing, Kommunikation und wirtschaftlichen Fragestellungen. Mit Campus PraxisPlus beschäftigt sie sich insbesondere mit praxisnaher Digitalisierung, wirtschaftlicher Praxisführung und organisatorischen Herausforderungen in Arzt- und Zahnarztpraxen.